皮尔磁:从欧盟新机械法规看工业网络分区的必要性
Safety(机械安全)和Security(信息安全)是两个经常被混淆的概念。简单来说,Safety指的是保护人员不受机器的伤害,而Security则指的是保护安全功能本身不被篡改、不被非法入侵。在以前,机器大多是单机作业,信息安全显得没那么重要,但如今,设备全面联网,一旦产线网络遭到入侵,Safety也就形同虚设了。
欧盟新版《机械法规》(EU) 2023/1230首次明确提出:必须保护安全功能免受篡改。也就是说,Security已经成为Safety的前提条件——如果安全系统自身都不保,又谈何保护人员安全?
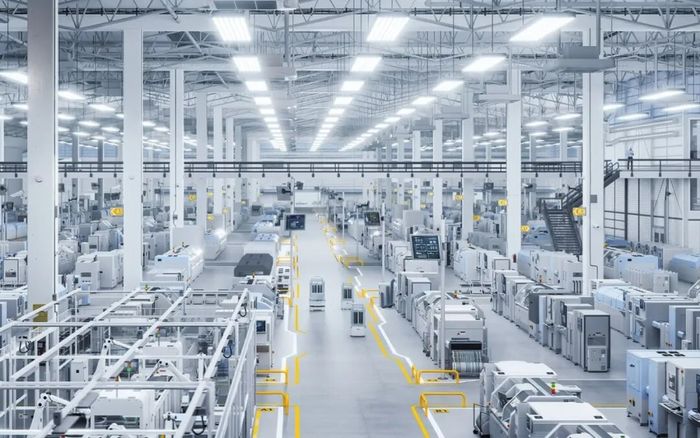
IEC 62443:分区与管道
目前国际公认的做法来自IEC 62443系列标准,其核心是分区(Zones)与管道(Conduits)。打个比方:一座城市的治安,不是靠全城建一堵高墙,而是划分不同的街区(Zones),街区之间通过受控的关卡(Conduits)通行,自动化网络也是一样。把网络划分成边界清晰的区域,安全相关的设备单独成区;区域之间的通信,只能走受控的通道,每一条数据流都被检查和约束。这就是纵深防御(Defense in Depth)的核心思路。
安全功能隔离的优势
皮尔磁产品线的全系产品,均严格实施安全功能与标准自动化隔离的原则:安全功能运行在独立系统上,通过逻辑、管理和技术的三重手段隔离,实践证明,这样做的优势体现在多个方面:
可靠性:无论标准自动化网络里发生什么,安全功能均不受波及。
便捷性:操作人员不需要成为网络安全专家,架构本身就保护好了安全区。
诊断能力:分区不影响诊断数据的读取。
供应商中立:安全控制系统可独立于标准自动化厂商集成。
成本优化:支持成本、授权费用以及人员干预都更少。
事实上,安全功能与生产网络隔离得越彻底,保护就越到位。
架构之外,人也很重要
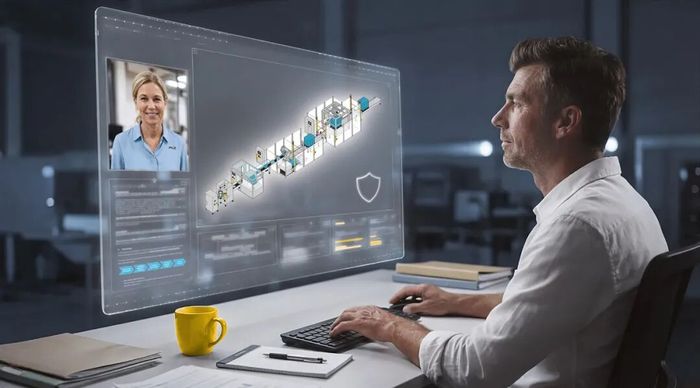
再好的架构,也需要懂行的人来设计和运维。皮尔磁提供工业信息安全相关的培训课程,帮助用户培养专业性的人才,这是用户评估信息安全风险、设计安全网络架构的重要一环。
结语
法规的收紧是升级的信号。对企业而言,尽早用分区和管道的思路梳理网络架构,不只是满足合规的要求,更是在为设备的全生命周期奠定更安全、更高可用性和更经济的基础。
文章来源:皮尔磁
图片来源:皮尔磁
转载平台:企业供稿
责任编辑:朱晓裔
审 核 人:李峥
热点文章
-
工业电气化走向系统升级,企业如何走好转型之路?
2026-10-16
-
2026工博会观察|施耐德电气:从具体场景入手,让AI解决现场问题
2026-10-15
-
从减速机到执行器,尼得科在人形机器人上换了打法
2026-10-20
-
为关键而生 | 威图2026工博会精彩回顾
2026-10-20
-
亚洲电气精英集合!第四届威图卓越工程师大赛重磅启幕
2026-10-20
-
海康威视亮相2026中国工博会:物联感知+AI,加速工业场景数字化
2026-10-15
-
从感知到控制,ADI把机器人的每一个动作做得更精准
2026-10-20
-
解锁AI落地深水区:红帽开源生态赋能企业数字化跃迁 ——2025红帽论坛重磅发布车用OS
10月31日,以 “解锁・下一步” 为主题的2025红帽论坛暨媒体沟通会在北京JW万豪酒店盛大召开。红帽通过核心主旨演讲、重磅新品发布、权威报告解读及高层对话,全方位展现了其以开源技术破解行业痛点、引领企业数字化转型的实力与愿景,为 AI 时代的企业创新注入强劲动力。
作者:
-
敏捷创新 “中国加速2.0”
-
赋心智 启新程 | 访埃夫特董事长兼总经理游玮博士
-
【MM时光机】2024年度精彩瞬间大盘点 杂志篇
-
施耐德电气亮相CeMAT ASIA 为智能物流多维赋能
-
探索智能未来的下一步 ——第12届中国硬科技产业链创新趋势峰会暨百家媒体论坛成功举办

评论
加载更多