热点文章
-
igus 新款电缆导向悬挂系统可大幅提升电动卡车与电动汽车充电体验
2026-11-04
-
ABB亮相进博会:以创新技术赋能绿色建筑,让智慧生活走进万千家庭
2026-11-06
-
研华DDR5 7200内存助力半导体AOI检测性能飙升!
2026-11-06
-
罗克韦尔自动化六赴进博盛会,以跨界融合推动产业价值升维
2026-11-09
-
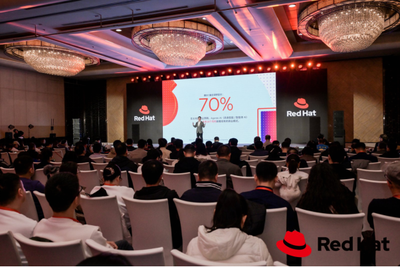
解锁AI落地深水区:红帽开源生态赋能企业数字化跃迁 ——2025红帽论坛重磅发布车用OS
10月31日,以 “解锁・下一步” 为主题的2025红帽论坛暨媒体沟通会在北京JW万豪酒店盛大召开。红帽通过核心主旨演讲、重磅新品发布、权威报告解读及高层对话,全方位展现了其以开源技术破解行业痛点、引领企业数字化转型的实力与愿景,为 AI 时代的企业创新注入强劲动力。
作者:
-
敏捷创新 “中国加速2.0”
-
赋心智 启新程 | 访埃夫特董事长兼总经理游玮博士
-
【MM时光机】2024年度精彩瞬间大盘点 杂志篇
-
施耐德电气亮相CeMAT ASIA 为智能物流多维赋能
-
探索智能未来的下一步 ——第12届中国硬科技产业链创新趋势峰会暨百家媒体论坛成功举办